Diagramm einer Netzwerktopologie Generator
Kostenloser Online-Generator für Diagramm einer Netzwerktopologie: in rund 90 Sekunden eine vollständig beschriftete Abbildung. Die KI plant zuerst die Pflicht-Beschriftungen und zeichnet dann ein Diagramm im Lehrbuchstil — jede Beschriftung bleibt editierbar, fertig für Paper, Hausaufgaben und Folien.
Beschriftungen in diesem Diagramm
- Router
- Switch
- Firewall
- Server
- Arbeitsstation
- WLAN-Zugangspunkt
- Netzsegment
- Internet
✓ Exakte Beschriftungen ✓ Text nachträglich editierbar ✓ PNG für Paper, Poster & Folien
 OUTPUT · 16:9 · PNG
Was diese Abbildung zeigt
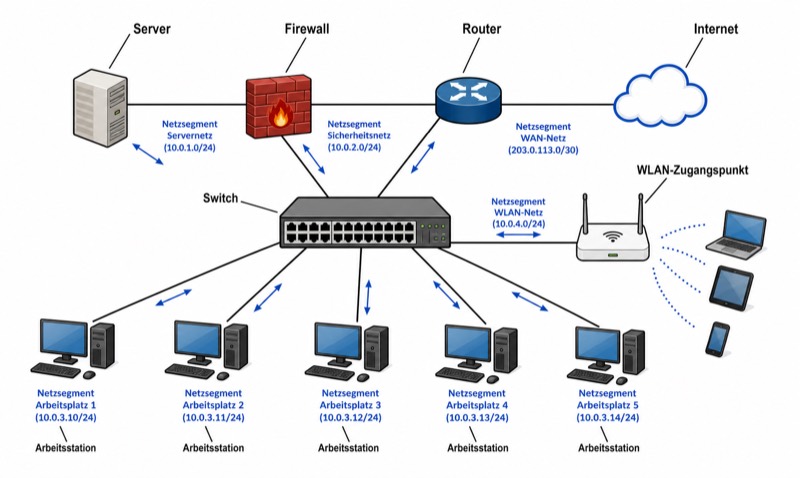
Das Netzwerktopologiediagramm stellt die physische und logische Struktur eines Rechnernetzes in Sternform dar. Im Mittelpunkt befindet sich ein Switch, an den Server, Arbeitsstationen und ein drahtloser Zugangspunkt über einzelne Verbindungen angeschlossen sind. Ein Router koppelt unterschiedliche IP-Netze und dient gegebenenfalls als Standardgateway zum Weitverkehrsnetz. Die Firewall kontrolliert den Datenverkehr zwischen internen, externen und besonders geschützten Netzbereichen. Beschriftete Netzsegmente, beispielsweise Benutzer-LAN, Servernetz und WLAN, verdeutlichen die Zuordnung von Geräten zu Subnetzen. Standardisierte Netzwerksymbole erleichtern dabei das Lesen und den Vergleich verschiedener Topologiepläne.
Innerhalb der Sternstruktur läuft die Kommunikation eines Endgeräts zunächst über den zentralen Switch. Befinden sich Quelle und Ziel im selben Subnetz beziehungsweise VLAN, kann der Switch Ethernet-Frames anhand seiner MAC-Adresstabelle direkt weiterleiten. Für Verbindungen zwischen verschiedenen IP-Netzen wird ein Router oder ein routingfähiger Switch benötigt. Datenverkehr zu externen Netzen passiert die Firewall, die ihn anhand definierter Regeln zulässt, protokolliert oder verwirft. Der drahtlose Zugangspunkt bindet WLAN-Endgeräte auf der Sicherungsschicht an das lokale Netz an. Server können in einem getrennten Segment stehen, damit Zugriffe gezielt kontrolliert und Broadcast-Domänen begrenzt werden.
Was eine korrekte Abbildung enthalten muss
- Zentrale Vermittlungseinheit: Den Switch im Mittelpunkt der Sternstruktur platzieren, weil jede kabelgebundene Punkt-zu-Punkt-Verbindung dort endet.
- Netzwerkgeräte: Router, Firewall, Server, Arbeitsstationen und drahtlosen Zugangspunkt mit eindeutig unterscheidbaren Standardsymbolen darstellen.
- Verbindungen: Jede physische oder logische Verbindung als klare Linie zeichnen und bei Bedarf Übertragungsart, Datenrate oder Schnittstelle ergänzen.
- Netzsegmente: LAN, WLAN, Servernetz und externes Netz räumlich oder farblich trennen und jeweils mit Netzadresse und Präfixlänge beschriften.
- Adressierungsinformationen: Für jedes Subnetz einen konsistenten IP-Präfix, beispielsweise 192.168.10.0/24, sowie das zugehörige Standardgateway angeben.
- Sicherheitsgrenzen: Die Firewall zwischen unterschiedlich vertrauenswürdigen Zonen einzeichnen, nicht lediglich als beliebiges Gerät innerhalb des LANs.
- Datenfluss und Leserichtung: Relevante Kommunikationswege bei Bedarf mit Pfeilen kennzeichnen, ohne bidirektionale Leitungen fälschlich als einseitig darzustellen.
- Legende und Benennung: Symbole, Farben, VLAN-Kennungen und Abkürzungen in einer Legende erklären und Geräte mit eindeutigen Namen versehen.
Häufige Fehler
- Der Router wird als Mittelpunkt der Sternstruktur gezeichnet, obwohl die lokalen Endgeräte physisch gewöhnlich am Switch angeschlossen sind.
- Mehrere Subnetze werden ohne Router oder routingfähige Vermittlungsinstanz direkt miteinander verbunden; dadurch fehlt die notwendige Schicht-3-Weiterleitung.
- Firewall und Router werden gleichgesetzt: Routing bestimmt den Weiterleitungspfad, während die Firewall den Verkehr nach Sicherheitsregeln kontrolliert.
- Netzadressen überlappen sich oder Präfixlängen fehlen, sodass die dargestellte Segmentierung logisch nicht eindeutig nachvollziehbar ist.
- Der drahtlose Zugangspunkt wird wie ein Internetrouter behandelt, obwohl er in dieser Darstellung primär WLAN-Geräte mit dem lokalen Ethernet verbindet.
Tipps für den Unterricht
Die Abbildung eignet sich nach der Einführung des OSI-Modells zur Anwendung von Schicht-2- und Schicht-3-Konzepten. Lehrkräfte können zunächst Gerätefunktionen bestimmen lassen und anschließend nach dem Weg eines Datenpakets vom WLAN-Client zum Server oder ins externe Netz fragen. Weitere Aufgaben sind das Zuordnen von IP-Präfixen, das Erkennen von Broadcast-Domänen und das Begründen der Firewallposition. Prüfungsrelevant sind besonders die Abgrenzung von Switch, Router, Firewall und Zugangspunkt sowie die Frage, wann Routing statt lokaler Ethernet-Vermittlung erforderlich ist.
Fragen zu dieser Abbildung
Warum steht bei einer Sterntopologie der Switch im Zentrum?
Jedes kabelgebundene Endgerät besitzt eine eigene Punkt-zu-Punkt-Verbindung zum zentralen Switch. Der Switch lernt Quell-MAC-Adressen und leitet Ethernet-Frames gezielt über den passenden Port weiter.
Was ist der Unterschied zwischen einem Netzsegment, einem Subnetz und einem VLAN?
Ein Netzsegment bezeichnet allgemein einen abgegrenzten Netzbereich, während ein IP-Subnetz durch Netzadresse und Präfixlänge definiert ist. Ein VLAN bildet eine logische Broadcast-Domäne auf der Sicherungsschicht; die Kommunikation zwischen VLANs erfordert Routing.
Wo werden Router und Firewall im Diagramm angeordnet?
Der Router verbindet unterschiedliche IP-Netze und stellt häufig den Übergang zu einem übergeordneten oder externen Netz her. Die Firewall liegt an der Grenze zwischen Sicherheitszonen und prüft den durchlaufenden Verkehr anhand festgelegter Regeln.